Domain bespitzeln.de kaufen?
Wir ziehen mit dem Projekt
bespitzeln.de um.
Sind Sie am Kauf der Domain
bespitzeln.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bespitzeln.de kaufen?
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **

Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
Untersuchung der Vorgehensweise von Konsumenten zur Informationsbeschaffung im Internet bezüglich Urlaubsreisen, Taschenbuch von Mark Boehm, GRIN,Untersuchung Der Vorgehensweise Von Konsumenten Zur Informationsbeschaffung Im Internet Bezüglich Urlaubsreisen, Taschenbuch Von Mark Boehm, Grin, 978-3-656-34082-9, Seitenanzahl: 7242,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
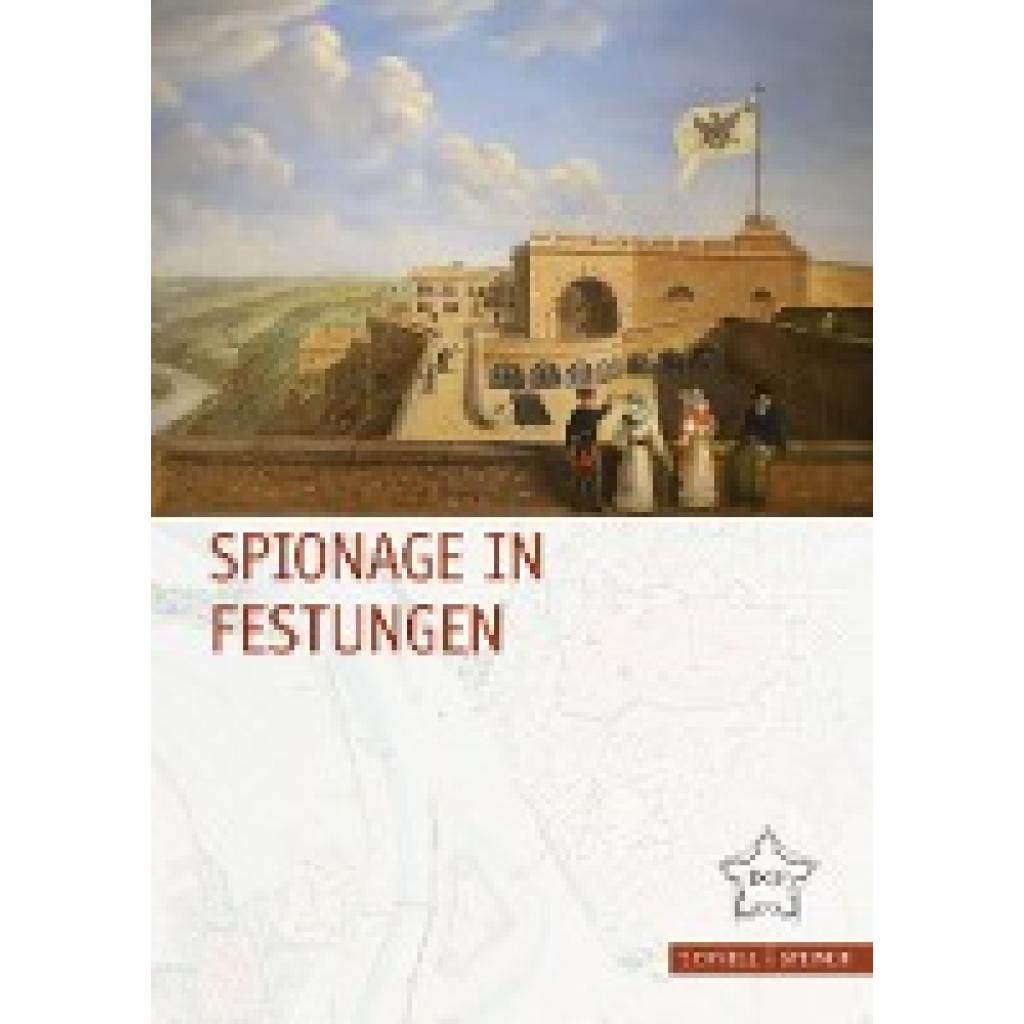
Spionage in FestungenSpionage in Festungen , Kenntnisse über Festungen konnten auf verschiedene Weise erlangt werden: durch Traktate, später auch durch Aufsätze in Fachzeitschriften, durch mündlichen Wissenserwerb, durch Abbildungen und Pläne und durch Besichtigungen. Diese Quellen allerdings waren öffentliche und veröffentlichte Quellen, die sicherlich nicht den vollständigen und exakten Tatsachenbestand widerspiegelten. Festungen hatten, gerade in der Frühen Neuzeit, einen hohen Symbolwert; und sie dienten auch der Abschreckung potentieller Gegner, weshalb sie durchaus vorgeführt wurden. Allerdings mussten (zumindest) Details verborgen bleiben, um sich nicht selbst zu schwächen. An dieser Stelle setzt die verdeckte Informationsbeschaffung, die Spionage, an. Die Beiträge gehen zurück auf die Jahrestagung der Deutschen Gesellschaft für Festungsforschung 2021 in der historischen Festungsstadt Wesel. , Kraftstoffzuteiler > Kraftstoffversorgung , Erscheinungsjahr: 20241231, Titel der Reihe: Festungsforschung#15#, Redaktion: Büren, Guido von, Seitenzahl/Blattzahl: 168, Keyword: Festungen; Festungsforschung; Kulturgeschichte; Militärgeschichte; Spionage, Fachschema: Cultural Studies~Kulturwissenschaften~Wissenschaft / Kulturwissenschaften~Militärgeschichte~Europa / Geschichte, Kulturgeschichte~Mittelalter, Fachkategorie: Militärgeschichte~Europäische Geschichte: Mittelalter, Warengruppe: HC/Geschichte/Mittelalter, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 19, Gewicht: 540, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Untersuchung von Modellen und Methoden zur Verbesserung der Effizienz der Informationsbeschaffung im Internet, Taschenbuch von Alieva Zhalya RasimUntersuchung Von Modellen Und Methoden Zur Verbesserung Der Effizienz Der Informationsbeschaffung Im Internet, Taschenbuch Von Alieva Zhalya Rasim Gizi, Verlag Unser Wissen, 978-620-7-38152-4, Seitenanzahl: 6035,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Welche Internetressourcen können zur Recherche und Informationsbeschaffung genutzt werden?
Zur Recherche und Informationsbeschaffung können Internetressourcen wie Suchmaschinen, Online-Enzyklopädien und Fachdatenbanken genutzt werden. Zudem bieten viele Bibliotheken und Universitäten digitale Archive und Online-Kataloge an. Social-Media-Plattformen und Online-Diskussionsforen können ebenfalls hilfreich sein, um Informationen zu bestimmten Themen zu finden. **


Wie kann man gewissenhaft bespitzeln?
Das Bespitzeln anderer Menschen ist moralisch fragwürdig und verletzt deren Privatsphäre. Es ist wichtig, ethische Grundsätze zu respektieren und die Privatsphäre anderer zu wahren. Stattdessen sollte man auf Kommunikation und Vertrauen setzen, um Probleme zu lösen oder Informationen zu erhalten. **
Welche Arten von Nachschlagewerken eignen sich am besten zur Recherche und Informationsbeschaffung?
Enzyklopädien, Lexika und Fachwörterbücher sind gute Nachschlagewerke für allgemeine Informationen. Fachbücher und Handbücher sind ideal für spezifische und detaillierte Informationen zu einem bestimmten Thema. Online-Datenbanken und wissenschaftliche Zeitschriften bieten aktuelle und umfangreiche Informationen für akademische Recherchen. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
Analyse der automatisierten Rootkit-Erkennungsmethoden, Taschenbuch von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7Analyse Der Automatisierten Rootkit-erkennungsmethoden, Taschenbuch Von Eugene Chuvyrov, Verlag Unser Wissen, 978-620-4-84999-7, Seitenanzahl: 9649,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ermittlung fertigungsgerechter Arbeitsbedingungen und Untersuchung des Zerspanungsverhaltens beim Drehen thermoplastischer Kunststoffe, TaschenbuchErmittlung Fertigungsgerechter Arbeitsbedingungen Und Untersuchung Des Zerspanungsverhaltens Beim Drehen Thermoplastischer Kunststoffe, Taschenbuch Von Alfred H. Henning,karl Krekeler,georg Menges,bernhard J. Frerichmann, Vs Verlag Für...79,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Untersuchung der Vorgehensweise von Konsumenten zur Informationsbeschaffung im Internet bezüglich Urlaubsreisen, Taschenbuch von Mark Boehm, GRIN,Untersuchung Der Vorgehensweise Von Konsumenten Zur Informationsbeschaffung Im Internet Bezüglich Urlaubsreisen, Taschenbuch Von Mark Boehm, Grin, 978-3-656-34082-9, Seitenanzahl: 7242,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spionage in FestungenSpionage in Festungen , Kenntnisse über Festungen konnten auf verschiedene Weise erlangt werden: durch Traktate, später auch durch Aufsätze in Fachzeitschriften, durch mündlichen Wissenserwerb, durch Abbildungen und Pläne und durch Besichtigungen. Diese Quellen allerdings waren öffentliche und veröffentlichte Quellen, die sicherlich nicht den vollständigen und exakten Tatsachenbestand widerspiegelten. Festungen hatten, gerade in der Frühen Neuzeit, einen hohen Symbolwert; und sie dienten auch der Abschreckung potentieller Gegner, weshalb sie durchaus vorgeführt wurden. Allerdings mussten (zumindest) Details verborgen bleiben, um sich nicht selbst zu schwächen. An dieser Stelle setzt die verdeckte Informationsbeschaffung, die Spionage, an. Die Beiträge gehen zurück auf die Jahrestagung der Deutschen Gesellschaft für Festungsforschung 2021 in der historischen Festungsstadt Wesel. , Kraftstoffzuteiler > Kraftstoffversorgung , Erscheinungsjahr: 20241231, Titel der Reihe: Festungsforschung#15#, Redaktion: Büren, Guido von, Seitenzahl/Blattzahl: 168, Keyword: Festungen; Festungsforschung; Kulturgeschichte; Militärgeschichte; Spionage, Fachschema: Cultural Studies~Kulturwissenschaften~Wissenschaft / Kulturwissenschaften~Militärgeschichte~Europa / Geschichte, Kulturgeschichte~Mittelalter, Fachkategorie: Militärgeschichte~Europäische Geschichte: Mittelalter, Warengruppe: HC/Geschichte/Mittelalter, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 19, Gewicht: 540, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
Untersuchung von Modellen und Methoden zur Verbesserung der Effizienz der Informationsbeschaffung im Internet, Taschenbuch von Alieva Zhalya RasimUntersuchung Von Modellen Und Methoden Zur Verbesserung Der Effizienz Der Informationsbeschaffung Im Internet, Taschenbuch Von Alieva Zhalya Rasim Gizi, Verlag Unser Wissen, 978-620-7-38152-4, Seitenanzahl: 6035,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Untersuchung von Methoden zur Ermittlung von Einschaltströmen in Leistungstransformatoren, Taschenbuch von Elham Salamat Nia,Azin kalantarUntersuchung Von Methoden Zur Ermittlung Von Einschaltströmen In Leistungstransformatoren, Taschenbuch Von Elham Salamat Nia,azin Kalantar Hormozi,fatemeh Konari Zadeh Dezful, Verlag Unser Wissen, 978-620-4-60557-9, Seitenanzahl: 10460,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Beobachtung der Vergangenheit. Eine Untersuchung der Rückversetzung in der Zeit im Film 'Inception'; Taschenbuch von Jennifer Münster, GRIN,Beobachtung Der Vergangenheit. Eine Untersuchung Der Rückversetzung In Der Zeit Im Film 'inception'; Taschenbuch Von Jennifer Münster, Grin, 978-3-346-21148-4, Seitenanzahl: 2817,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Welche Internetressourcen können zur Recherche und Informationsbeschaffung genutzt werden?
Zur Recherche und Informationsbeschaffung können Internetressourcen wie Suchmaschinen, Online-Enzyklopädien und Fachdatenbanken genutzt werden. Zudem bieten viele Bibliotheken und Universitäten digitale Archive und Online-Kataloge an. Social-Media-Plattformen und Online-Diskussionsforen können ebenfalls hilfreich sein, um Informationen zu bestimmten Themen zu finden. **
-
Wie kann man gewissenhaft bespitzeln?
Das Bespitzeln anderer Menschen ist moralisch fragwürdig und verletzt deren Privatsphäre. Es ist wichtig, ethische Grundsätze zu respektieren und die Privatsphäre anderer zu wahren. Stattdessen sollte man auf Kommunikation und Vertrauen setzen, um Probleme zu lösen oder Informationen zu erhalten. **
-
Welche Arten von Nachschlagewerken eignen sich am besten zur Recherche und Informationsbeschaffung?
Enzyklopädien, Lexika und Fachwörterbücher sind gute Nachschlagewerke für allgemeine Informationen. Fachbücher und Handbücher sind ideal für spezifische und detaillierte Informationen zu einem bestimmten Thema. Online-Datenbanken und wissenschaftliche Zeitschriften bieten aktuelle und umfangreiche Informationen für akademische Recherchen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.